
發票中獎詐騙簡訊怎麼看?領獎連結、郵件、帳戶資料先查官方
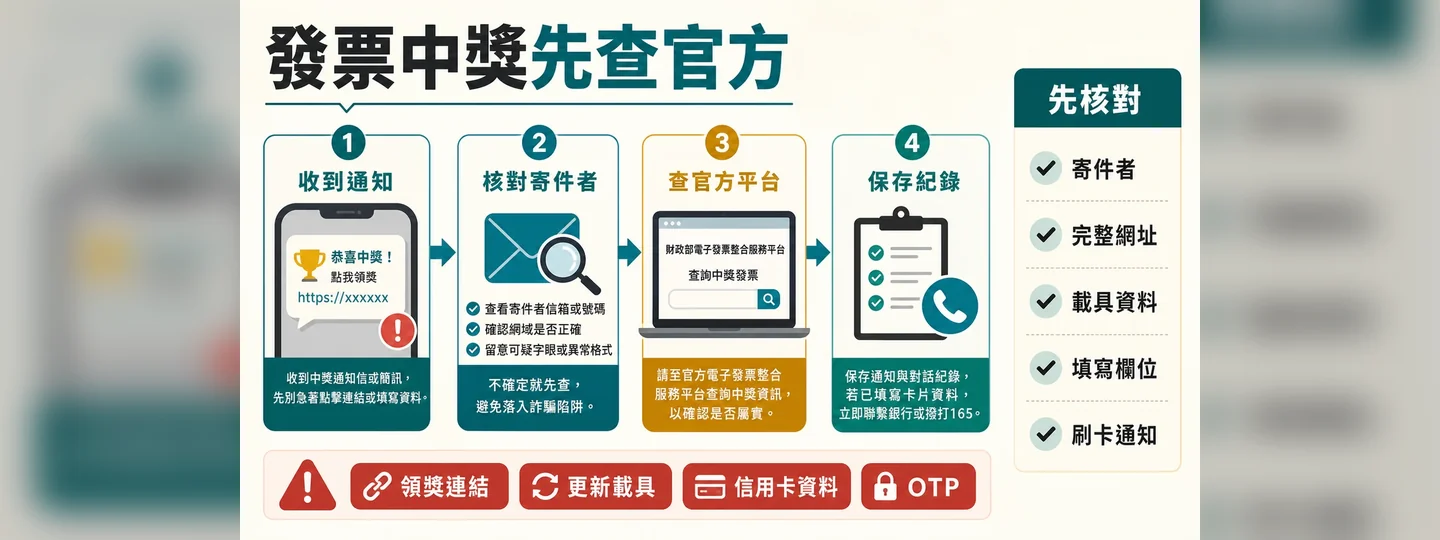
收到發票中獎簡訊、郵件或領獎連結時,先不要填信用卡、金融卡或 OTP。保存寄件者、完整網址與頁面欄位,再回官方電子發票平台、銀行、165 或警方查證。
適合帳戶被要求代收款、交出提款卡、收到不明款項、接到警示帳戶通知或擔心捲入金流風險的讀者。
直接回答
發票中獎詐騙常把「中獎」和「領獎」放在最前面,讓人先產生期待,再要求點連結、更新載具歸戶、輸入信用卡、金融卡、個資或驗證碼。判斷時請先看對方要你做什麼:是否要求從信件連結進入、是否要求填金融資料、是否要求下載不明 App、是否要求加入私人客服。
重點摘要
- 收到發票中獎簡訊、郵件或領獎連結時,先不要填信用卡、金融卡或 OTP。保存寄件者、完整網址與頁面欄位,再回官方電子發票平台、銀行、165 或警方查證。
- 發票中獎通知不能只看財政部、電子發票或中獎字樣;先看寄件者、完整網址和要求填寫的資料。
- 本文導覽
- 你收到一封電子郵件、簡訊或 LINE 訊息,標題寫著「電子發票中獎」「財政部通知」「雲端發票獎金待領」,裡面附上一個領獎連結,要求你更新載具、補填資料、輸入信用卡或金融卡。這時先不要點連結,也不要急著把信用卡資料填上去。
- 發票中獎通知不能只看「財政部」「電子發票」「中獎」字樣。請先核對寄件者、完整網址、頁面網域、要求填寫欄位和付款要求;再自行進入財政部電子發票整合服務平台或官方管道查詢。若已輸入信用卡、金融卡、網銀帳密、OTP 或看到刷卡通知,請立刻聯絡銀行或發卡機構,並保存信件、網址、頁面截圖與交易通知。
你收到一封電子郵件、簡訊或 LINE 訊息,標題寫著「電子發票中獎」「財政部通知」「雲端發票獎金待領」,裡面附上一個領獎連結,要求你更新載具、補填資料、輸入信用卡或金融卡。這時先不要點連結,也不要急著把信用卡資料填上去。
發票中獎通知不能只看「財政部」「電子發票」「中獎」字樣。請先核對寄件者、完整網址、頁面網域、要求填寫欄位和付款要求;再自行進入財政部電子發票整合服務平台或官方管道查詢。若已輸入信用卡、金融卡、網銀帳密、OTP 或看到刷卡通知,請立刻聯絡銀行或發卡機構,並保存信件、網址、頁面截圖與交易通知。
發票中獎通知,先看這幾個欄位
第一個欄位是寄件者。詐騙信可能把顯示名稱寫成財政部、電子發票平台、雲端發票、購物平台或客服中心,但寄件地址、網域或回覆信箱可能對不上官方來源。不要只看顯示名稱,要看完整寄件信箱與網域。
第二個欄位是網址。釣魚網站常用相似字、短網址、轉址、假登入頁或仿官方配色。請把滑鼠移到連結上,或長按複製連結,先看完整網址;更安全的做法,是自己打開瀏覽器輸入或搜尋官方電子發票平台,不從信件裡的按鈕進入。
第三個欄位是要求你填什麼。發票中獎查詢與領獎流程不應透過陌生連結要求你輸入信用卡背面碼、金融卡密碼、網銀帳密、OTP 或支付工具密碼。只要頁面把「領獎」變成填金融資料,先停止。
| 你看到的內容 | 要檢查什麼 | 可疑訊號 | 先做什麼 |
|---|---|---|---|
| 財政部或電子發票名稱 | 寄件信箱與完整網域 | 顯示名稱像官方,信箱不像官方 | 不回信,查官方平台 |
| 中獎領獎按鈕 | 連結實際網址 | 短網址、轉址、不明網域 | 自行輸入官方網址 |
| 更新載具歸戶 | 是否從官方入口登入 | 要你從信件連結更新 | 回官方平台查載具 |
| 填信用卡或金融卡 | 欄位要求 | 要卡號、背面碼、OTP | 停止輸入並截圖 |
| 客服協助領獎 | 客服來源 | 私人 LINE 或陌生帳號 | 查官方客服 |
| 已收到刷卡通知 | 交易時間與商店名稱 | 非本人授權交易 | 聯絡發卡機構 |
台灣案例:假冒財政部中獎信,填信用卡後遭盜刷
聯合新聞網 2025 年 10 月 26 日報導,詐騙集團假冒財政部電子發票整合服務平台寄出電子郵件,聲稱雲端發票中獎,誘使民眾點擊連結,在釣魚網站填入信用卡資料後遭盜刷。報導中的上班族被盜刷約新台幣 3 萬元。
這則案例不能解讀成財政部官方系統遭入侵。公開資料指向的是冒名郵件與釣魚網站:詐團在信件標題、寄件名稱與頁面文字冒用財政部和電子發票平台,再用假頁面接收信用卡資料。對一般人來說,風險出現在三個動作:從信件連結進入、在假頁確認個資、把信用卡資料送出。
財政部官方防詐頁也提到,詐騙信可能以購物網發票中獎為由,謊稱載具異常、請更新載具歸戶,誘導民眾點擊連結進入假網頁並輸入個資。這代表你收到「載具異常」「更新歸戶」「資料補登」這類訊息時,也要用同樣方式查:不要從信件連結進入,改回官方平台。
這種案件常讓人誤判,是因為信件把「購物」「發票」「載具」幾個日常詞串在一起。你可能真的有用手機條碼,也可能最近真的有消費;詐騙信不用知道你每一筆交易,只要讓你相信「可能是我的發票」,就足以讓你點開領獎頁。查證時不要跟著信件提供的故事走,先把它拆成可核對的欄位:寄件信箱、網址網域、要求填寫的資料、是否牽涉金融卡或信用卡。
如果你已經把資料填進去,請不要只把它當成「垃圾信」。在銀行端,它可能已經變成一筆待確認授權、一次高風險嘗試,或後續換卡與爭議款流程。打給銀行時請直接說明「我在可疑發票中獎頁面輸入了信用卡資料」,再提供填寫時間、頁面網址、是否收到交易通知。這比只說「我好像遇到詐騙」更容易讓客服判斷要停卡、換卡,還是先做交易監控。
為什麼「中獎」容易讓人先點再查
安全警示研究常提醒,警示要出現在點連結、填資料、付款之前,使用者才比較有機會改變行動。發票中獎通知剛好會讓人先想到「有錢可以領」,再把注意力放在如何快速完成領獎。這種意外收益感,會降低人對網址和欄位的檢查意願。
所以你可以把查證動作做得更固定:先看寄件者,再看完整網址,再看要求填寫欄位,最後才決定是否進官方平台查詢。順序不要反過來。不要先點連結進入頁面,再在頁面裡找安全感;假頁面本來就會做得像正式入口。
如果你固定使用雲端發票、載具或手機條碼,建議平常就把官方平台或官方 App 放在固定位置。收到中獎通知時,直接打開你原本就知道的入口查詢,不從信件、簡訊或社群訊息開始。
另一個容易被忽略的地方,是「版面看起來像官方」不等於「入口來自官方」。釣魚頁可以模仿配色、按鈕、表格和通知文字;比較難偽造的是你自己輸入的官方網址、瀏覽器紀錄裡原本保存的官方入口,以及政府機關說明的網域規則。查發票中獎時,把注意力移到入口來源,而不是頁面美術。
你也可以先設定一個家庭內部規則:只要訊息同時出現「中獎」與「輸入金融資料」,就先截圖,不在手機上完成操作。很多盜刷風險發生在短時間內,因為人會一邊看信、一邊照著頁面填欄位。把手機放下,改用另一台裝置查官方平台,等於把詐騙頁面的操作節奏切斷。
已經點連結或填信用卡,先做這些事
如果你只是點了連結,先保存原始信件、寄件者、完整網址、轉址後網址、頁面截圖和時間,然後關閉頁面。不要再輸入資料,也不要把連結轉傳給家人朋友詢問。
如果你已經填信用卡、金融卡、網銀帳密、OTP 或個資,請把已填欄位列出來,立刻聯絡銀行或發卡機構,詢問掛失、停用、換卡、爭議款或風險控管流程。若已經收到刷卡通知,保存刷卡時間、商店名稱、金額、授權通知和銀行回覆。
若對方後續又傳來「資料錯誤」「要補驗證碼」「要取消刷卡」「要轉接客服」等訊息,不要繼續配合。把後續訊息也保存,撥打 165 或向警方諮詢。處理信用卡與帳戶風險時,同步找銀行或發卡機構,不要只等待對方客服回覆。
| 已經發生的事 | 先做什麼 | 保存資料 | 不要做什麼 |
|---|---|---|---|
| 只點了中獎連結 | 關閉頁面 | 原始信件、完整網址、截圖 | 不再輸入資料 |
| 填了個資 | 列出已填欄位 | 姓名、電話、身分資料欄位 | 不補傳證件 |
| 填了信用卡 | 聯絡發卡機構 | 卡號欄位、刷卡通知、時間 | 不提供 OTP |
| 輸入網銀帳密 | 變更密碼並問銀行 | 登入時間、網址 | 不再登入假頁 |
| 收到盜刷通知 | 問銀行爭議款流程 | 商店名稱、金額、通知 | 不和假客服談退款 |
| 對方要求加 LINE | 保存 ID 和對話 | LINE ID、暱稱、訊息 | 不傳金融資料 |
官方查證時,資料要怎麼整理
查發票中獎通知時,請先把資料分成三包。第一包是「訊息來源」:原始信件、簡訊、寄件者、寄件時間、信件標題。第二包是「連結與頁面」:完整網址、轉址後網址、頁面截圖、要求填寫欄位。第三包是「金融紀錄」:信用卡通知、銀行推播、交易明細、客服回覆。
165 可以作為詐騙查證與通報入口。你撥打 165 或到警方報案時,不要只說「我收到發票中獎信」,請準備寄件者、網址、頁面截圖、填了哪些欄位、是否已收到刷卡通知。若涉及信用卡或銀行帳戶,銀行與發卡機構也要同步聯絡。
如果你要回官方平台查中獎,請自己輸入官方網址或使用平常就知道的官方入口。不要回到那封可疑信件裡重點一次,也不要用對方傳來的客服電話或私人帳號。查證的入口要由你自己選,不由可疑訊息提供。
整理資料時,時間線越清楚,後續越容易對上。建議用一句話寫下「幾點收到信、幾點點連結、幾點填資料、幾點收到交易通知、幾點聯絡銀行」。如果有不同裝置,例如手機點信、電腦填表,也要寫清楚。這些資訊可以協助銀行確認交易時間,也能讓 165 或警方判斷這封信、這個網址與後續聯絡帳號是否屬於同一個詐騙流程。
若家人把可疑發票中獎信轉傳給你,不要只回「假的」。請請對方先不要點連結,然後請他保留原信,不要只截轉傳畫面。原信通常比較能看到寄件者、回覆信箱、連結位置和寄送時間;轉傳後的截圖常少掉這些欄位,後續要查反而少了材料。
常見誤解:電子發票中獎通知都是詐騙嗎?
電子發票中獎通知不必然有問題。問題出在冒名信件、假網址、釣魚頁、私人客服,以及要求填信用卡、金融卡、網銀帳密或 OTP。你要做的是回官方平台核對,不是把所有中獎通知都刪掉。
另一個誤解是「只是填信用卡,還沒刷卡」。信用卡資料一旦送到假頁,對方可能立刻嘗試盜刷;即使你還沒有看到扣款,也應聯絡發卡機構確認風險控管。不要等到月結單出來才整理資料。
還有人會覺得「信裡有我的購物平台或發票資訊,所以應該可信」。詐騙信可能用購物、發票、載具、更新歸戶等字眼增加可信度。只要它把你帶到不明網址並要求金融資料,就要先停下來查官方。
常見問題
發票中獎信要我更新載具歸戶,可以點嗎?
先不要從信件連結進入。請自行進入財政部電子發票整合服務平台或官方入口查詢載具狀態;若頁面要求信用卡、金融卡、網銀帳密或 OTP,請停止操作。
財政部電子發票中獎信怎麼查真假?
先看寄件者完整信箱與網址,再回官方平台查詢。不要只看信件上的財政部名稱、Logo 或版面。可疑信件請保存寄件者、連結、頁面截圖,再向 165 或官方管道查證。
發票中獎需要填信用卡或金融卡嗎?
看到領獎頁要求填信用卡背面碼、金融卡密碼、網銀帳密或 OTP,請先停止。不要把金融資料交給信件連結裡的頁面,改回官方平台或官方客服確認。
已經在假發票中獎網站輸入信用卡怎麼辦?
立刻聯絡發卡機構,詢問掛失、停用、換卡、爭議款或風險控管流程。保存原始信件、網址、頁面截圖、填寫時間與刷卡通知,再向 165 或警方諮詢。
要保存哪些資料給 165 或銀行?
保存原始信件或簡訊、寄件者、完整網址、轉址後網址、頁面截圖、填寫欄位、信用卡通知、銀行推播、對方客服帳號與所有對話。資料要能對上時間線。
參考來源
- 財政部防範詐騙及假訊息專區:假冒財政部電子發票整合服務平台中獎信,2026 年 6 月 11 日。
- 聯合新聞網 2025 年 10 月 26 日報導:假冒財政部電子發票中獎郵件,民眾在釣魚網站填信用卡資料後遭盜刷。
- 內政部警政署 165 全民防騙網與 165 打詐儀表板。

